2026/11/09 3:16
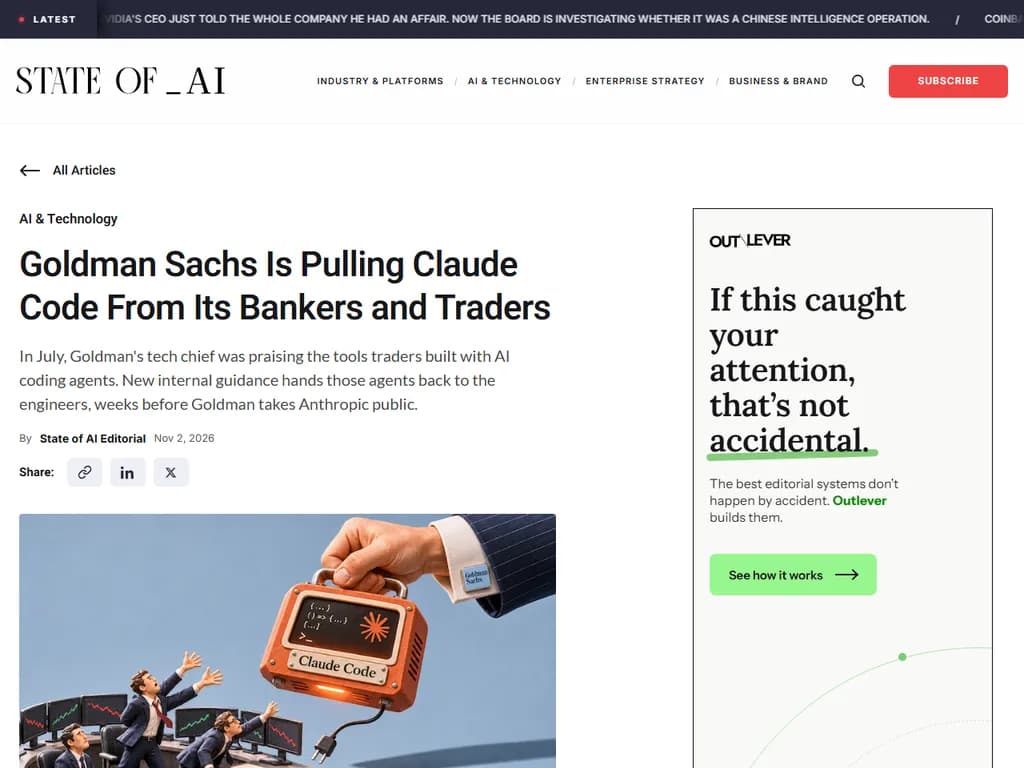
ゴールドマンサックスが銀行家やトレーダーからClaude Codeの使用を取り下げる
RSS: https://news.ycombinator.com/rss
要約▶
ゴールドマン・サックスは、エンジニアに対し、Anthropic の Claude などのサードパーティ製の自律型 AI コーディングエージェントを用いて生産環境向けのソフトウェアを開発することを大幅に制限し、実質的にトレーダーや銀行家らが市場モデルや顧客分析のためにそれらを使用するのを禁じています。同社は全従業員向けに内部の AI アシスタントを維持しており、公式なエンジニアリング監査が欠落する外部エージェントの使用を停止しましたが、これは以前「vibe coding」として非エンジニアが最小限の監督下でツールを開発することを推奨していたガイダンスからの変更です。この方針転換は、検証されないコードがテストおよびレビュー統制を回避すること、顧客データに関する情報障壁違反、およびトークン単位で課金される生産性コスト(Accenture が現在は従業員 1 人当たり月々 29 ドルを負担して Claude を導入)への懸念に由来します。これはゴールドマンが以前トレーダー向けに同様のツールを推進したにもかかわらず、Anthropic のエンジニアと協力してバックオフィスのワークフロー向けのエージェントを開発していたことからの顕著な変化を示しています。この制限措置にもかかわらず、ゴールドマンは Anthropic の upcoming Nasdaq 上場において主要な引受業者として残っています。また、労働力削減を進めつつも Claude Code の大規模導入を計画するバークレイズなどの競合他社との対比も示されています。
本文
ゴールドマン・サックスがコーディング AI ツールを利用制限:理由と背景
1. 利用制限の実施と現状
ゴールドマン・サックスは、アンソロピック社のClaude Codeおよびマイクロソフト社のGitHubを、エンジニアのみへの利用に制限しました。これにより、以下の職種は業務での使用が禁止されました。
- 対象者: ほぼすべてのトレーダーと銀行職員
- 除外されるべきだった理由: クライアントの取引フロー追跡や市場モデル構築のためにツールを利用していたため
- 例外: ストラテジスト(トレーディング、定量化研究、ソフトウェア工学など複数の分野を担当する担当者)は引き続きアクセス権を有している
発表の経緯
- 10 月の内部ガイダンス: 生産性向上とリスク管理に関する懸念を踏まえ、同ツールの利用がエンジニアに限定されることを示した。
- 背景情報: 信頼できる筋書きによると、以前これらのツールを活用して取引フロー監視や市場分析を行っていたトレーダーの不満があり、見直しが行われた。
2. 過去の対応と契約事情
香港での先行制限(昨年 4 月)
- 対象: 香港の銀行職員向け内部 AI プラットフォーム
- 措置: Claudeの利用が禁止された。
- 理由: アンソロピック社との契約条項を厳格に解釈した結果。同社は「Hong Kong では公式にサポートされていなかった」と説明。
- 代替手段: ChatGPT や Gemini は引き続き利用可能だった。
- 参考: JP モーガンも 6 月に香港での Claude 承認リストから除外済み。
IPO への影響と関係性強化
- IPO 引受銀行: ゴールドマン・サックスはアンソロピック社の新規株式公開(IPO)における主要な引受銀行。
- 連携実績: 今年初めまで緊密に連携し、アンソロピック社のエンジニアを同行施設に迎えて、取引会計や顧客オンボーディング向けエージェント構築を支援。
- 予定: アンソロピック社は 11 月末までにナスダックで上場(ティッカーシンボル: ANT)。
社内プラットフォームの概要
- 自社開発 AI アシスタント: 複数の企業モデルを使用し、全組織で使用可能。
- 制限対象: 自身でコードを書き実行できるサードパーティ製エージェントのみ。
- 管理構造: エージェントはバックオフィスで運用され、ゴールドマン・サックスのエンジニアチームが管理している。
ニク・カルカテッラ(広報担当者)の見解 「同社は社内のスタッフに対し、AI ツールを提供することで、組織全体で最適な活用事例を見極めるよう努めている」
3. なぜトレーディングデスクでのコード記述はリスクが高いのか?
システムセキュリティと情報バリアの問題
- 権限の不一致:
- エンジニア用ツール: コードが重要なシステムに到達する前に、レビュー・テスト・展開管理のプロセスを経る。
- トレーダー用スクリプト: 日常業務に組み込まれる前に十分なプロセスを踏まずに実行される可能性がある。
- 情報バリア違反:
- 銀行は取引担当者(Deal Desk)とトレーダーの間で情報隔離が義務付けられている。
- トレーダーがエージェントで作成したツールは、設計段階からこれらの統制を考慮していない場合がある。
コード品質と理解度の欠如
- 「ブラックボックス」リスク: メタ社のエンジニアも「完全に説明できないコードを配送している」と指摘済み。
- 非定常ケースへの対応不足: トレーダーがポジションモデル化を試みた際、異常な市場状況(Non-stationary cases)に対しコードがどう振る舞うかを理解していない可能性が高く、直接的な損失要因となる。
コスト増と生産性懸念
- 課金構造: エージェント利用はトークン単位で課金されるため、無意味なタスク実行によりコストが増加するリスクがある。
- 事例: Amazon は社内リーダーボードを閉鎖、アクセンチュアは従業員負担額を設定し転換。
- 生産性低下の懸念: 上記のコスト増に加え、ゴールドマン・サックス側でも「生産性の悪化」が利用制限の一因となったと報じられている。
4. 他の銀行との比較:バークレイズの動き
ゴールドマン・サックスと対照的な方針を採るバークレイズは以下の動きを見せています。
- 目標: 年内までに開発者の半数が Claude Code を利用。
- 人員調整: 3 週間後の記者会見で、開発者 5,000 人を解雇対象に名指しし、コーディングエージェントを活用してエンジニア数を削減する方針。
- 業界のトレンド:
- JP モーガン・チェース:顧客口座から外部エージェントを遮断。
- ゴールドマン・サックス:「誰が利用しているか」を制限(アクセス権の限定へ)。
5. 当社の見解と提言
評価:方法論の誤り
- 肯定点: トレーディングフロアに未審査のコードが存在させることは不適切であり、情報バリアの問題も十分に理由となる。
- エージェントによるコード記述は、レビュー能力を持つ訓練を受けた人物から提供されることを要求するのが合理的ルール。
- 否定点: 7 月にはトレーダーが構築した AI ツールを称賛していた CIO が、短時間で利用権限を取り消すことで、**「優れた活用事例を発見したトレーダーこそがリスクである」**という矛盾のあるメッセージを送った。
提言:今後の対応指針
- オーナーシップの明確化: エンジニア以外がコード構築した場合、本番データ触れる前に特定のエンジニアが責任を引き継ぐ体制を確立すべき。
- 既存統制の適用: プロンプトから生まれたコードであっても、以下のルールは引き続き効力を持つ。
- 情報バリア(Information Barriers)
- データ権限
- ソフトウェア承認ルール
- ログの記録: ツール撤去後も、利用内容や生成されたコードの記録を保持する価値がある。
- 継続的な活用: ゴールドマン・サックスのトレーダーは引き続きクライアントフロー監視とポジションモデル化を行う必要があるため、ツール依存からの脱却ではなく、責任あるプロセスへの回帰が求められる。
結論: エンジニアリングチームが集約すれば成果が上がるとする主張に対し、他企業の指導者は「エージェント配布前にコード所有者を明確にせよ」との立場。既存のコンプライアンスルールは、AI が記述したコードにも同様に適用されるべきだ。